Adwokat + ISO 27001 i ISO 22301 Lead Auditor w jednej osobie.
Nie tłumaczysz dwa razy. Stanowisko prawne i techniczne wychodzi od tej samej osoby, bez ryzyka błędnych informacji przekazywanych między kancelarią a firmą IT.
— Podwójne kompetencjeZakres usług
Od audytu zgodności po reprezentację w trakcie incydentu — wskaż obszar, a dobiorę ścieżkę dopasowaną do Twojej organizacji.
Mapa luk wobec wymogów i priorytetyzowany plan działań dla zarządu.
Polityki i rejestry zgodne z ISO 27001 — gotowe pod kontrolę.
Postępowania kontrolne i administracyjne — od wezwania po decyzję.
Obowiązki raportowe, kontakt z CSIRT i ochrona zarządu w trakcie naruszenia.
Warsztaty z obowiązków NIS2 i reakcji na incydent — prostym językiem.
30 minut — wskażę właściwą ścieżkę dla Twojej organizacji.
ZaczynamyCo naprawdę grozi zarządowi
Dyrektywa NIS2 i polska ustawa o KSC zmieniły zasady. Odpowiedzialność za bezpieczeństwo informacji spoczywa dziś na organach zarządzających, a nie na dziale IT. Konsekwencje są wymierne, osobiste i nie podlegające przeniesieniu na osoby trzecie.
— Punkt widzenia kancelarii
„Prawo cyberbezpieczeństwa to nasza główna specjalizacja. I Twoja jedyna tarcza, kiedy regulator wskazuje naruszenie.”
Dlaczego Manowiecki
Standardowy podział „prawnicy od prawa, informatycy od IT” w cyberbezpieczeństwie zawodzi. Łączę oba światy w jednej, zamkniętej relacji z klientem.
Nie tłumaczysz dwa razy. Stanowisko prawne i techniczne wychodzi od tej samej osoby, bez ryzyka błędnych informacji przekazywanych między kancelarią a firmą IT.
— Podwójne kompetencjeAdwokata wiąże bezwzględna poufność. Przekazywane dokumenty, audyty oraz rozmowy nie trafią do konkurencji ani organów kontrolnych, co gwarantuje pełne bezpieczeństwo strategiczne.
— Ochrona etyczna, której nie kupiszKażdy incydent zakończony bez sankcji administracyjnej. Bezpośrednia i błyskawiczna reakcja na zgłoszenie dzięki bezpośredniemu kontaktu z adwokatem.
— 100 % skuteczność obsługi ryzyka— Wewnątrz kancelarii
Nie jesteśmy działem prawnym ani sztabem konsultantów. Jesteśmy kancelarią zbudowaną wokół jednej, głównej specjalizacji — prawa cyberbezpieczeństwa. W dniu kontroli i incydentu wspiera Cię ten sam człowiek, który zna Twoje polityki, Twoich dostawców i Twojego regulatora.
Jak pracujemy
Proces zaprojektowany dla zarządów. Każdy etap kończy się konkretnym dokumentem, decyzją do podjęcia i jasną wyceną kolejnego kroku.
Wypełniasz krótki formularz. Po konsultacji otrzymujesz rekomendowany zakres działań i ofertę dopasowaną do sytuacji, ryzyk oraz priorytetów Twojej organizacji.
Sprawdzamy obecny stan SZBI, dokumentację i stosowane zabezpieczenia. Wskazujemy luki względem wymagań KSC/NIS2 oraz ustalamy priorytety ich usunięcia.
Przygotowujemy polityki, procedury, klauzule umowne i szkolenia dla zarządu. Informacje oraz dokumentacja są objęte tajemnicą adwokacką od początku współpracy.
Aktualizacje regulacyjne, kwartalne przeglądy, szybka reakcja incydentowa, reprezentacja przed organami nadzoru. To wszystko w abonamencie.
Dedykowane ścieżki
Trzy konteksty biznesowe, trzy różne argumenty regulatora i trzy różne sposoby osiągnięcia sukcesu.
Jesteś prezesem lub członkiem zarządu i chcesz mieć pisemne potwierdzenie, że obowiązki KSC/NIS2 zostały spełnione.
Twoi klienci są podmiotami kluczowymi. Wymagają od Ciebie dowodu zgodności, żeby utrzymać kontrakt.
Robisz wdrożenia techniczne. Brakuje Ci partnera, który zamknie u klienta część prawną i regulacyjną.
Co jest w abonamencie
Najczęstsza obawa zarządów? Utopione koszty stałej opieki. Poniżej dokładny zakres tego, co dostajesz w ramach abonamentu. Każdego miesiąca, bez względu na liczbę zdarzeń i incydentów.
NIS2 obejmuje 18 sektorów i ich łańcuchy dostaw. Część firm staje się podmiotem kluczowym, część ważnym. W ramach bezpłatnej oceny otrzymasz pisemne stanowisko, do którego segmentu należysz oraz listę obowiązków z konkretnymi terminami.
Niezależnie od klasyfikacji, jeżeli dostarczasz usługi podmiotom kluczowym to odpowiedzialność spływa na Ciebie kontraktowo.
Pełen zakres znajdziesz po lewej. Krótko mówiąc za to, żeby w dniu incydentu odebrał telefon adwokat, który zna Twoją organizację, ma podpisane polityki aktualne na dziś i reprezentuje Cię przed organem zawsze gdy będą sprawdzać Twoją organizacje. Najważniejsze co zyskujesz to spokój i utrzymanie firmy w wzorowej kondycji.
Firma IT dostarcza zabezpieczenia, konfiguruje narzędzia. Kancelaria buduje linię obrony prawnej czyli politykę, którą uznaje organ nadzoru, ślad dowodowy chroniony tajemnicą adwokacką, klauzule umowne zabezpieczające Twój interes w relacjach z dostawcami.
Pracujemy równolegle z Twoim działem IT — nie zastępujemy ich, a dajemy im potrzebne wsparcie.
NIS2 obejmuje 18 sektorów i ich łańcuchy dostaw. Część firm staje się podmiotem kluczowym (essential), część ważnym (important). Podczas bezpłatnej konsultacji omówimy profil działalności i wskażemy, czy temat wymaga pogłębionej analizy prawnej, audytu albo innego rodzaju wsparcia.
Ciągłość zapewniamy poprzez stałą współpracę z audytorami oraz substytutami procesowymi — tak, by reakcja incydentowa była niezależna od jednej osoby.
— Pełnomocnik
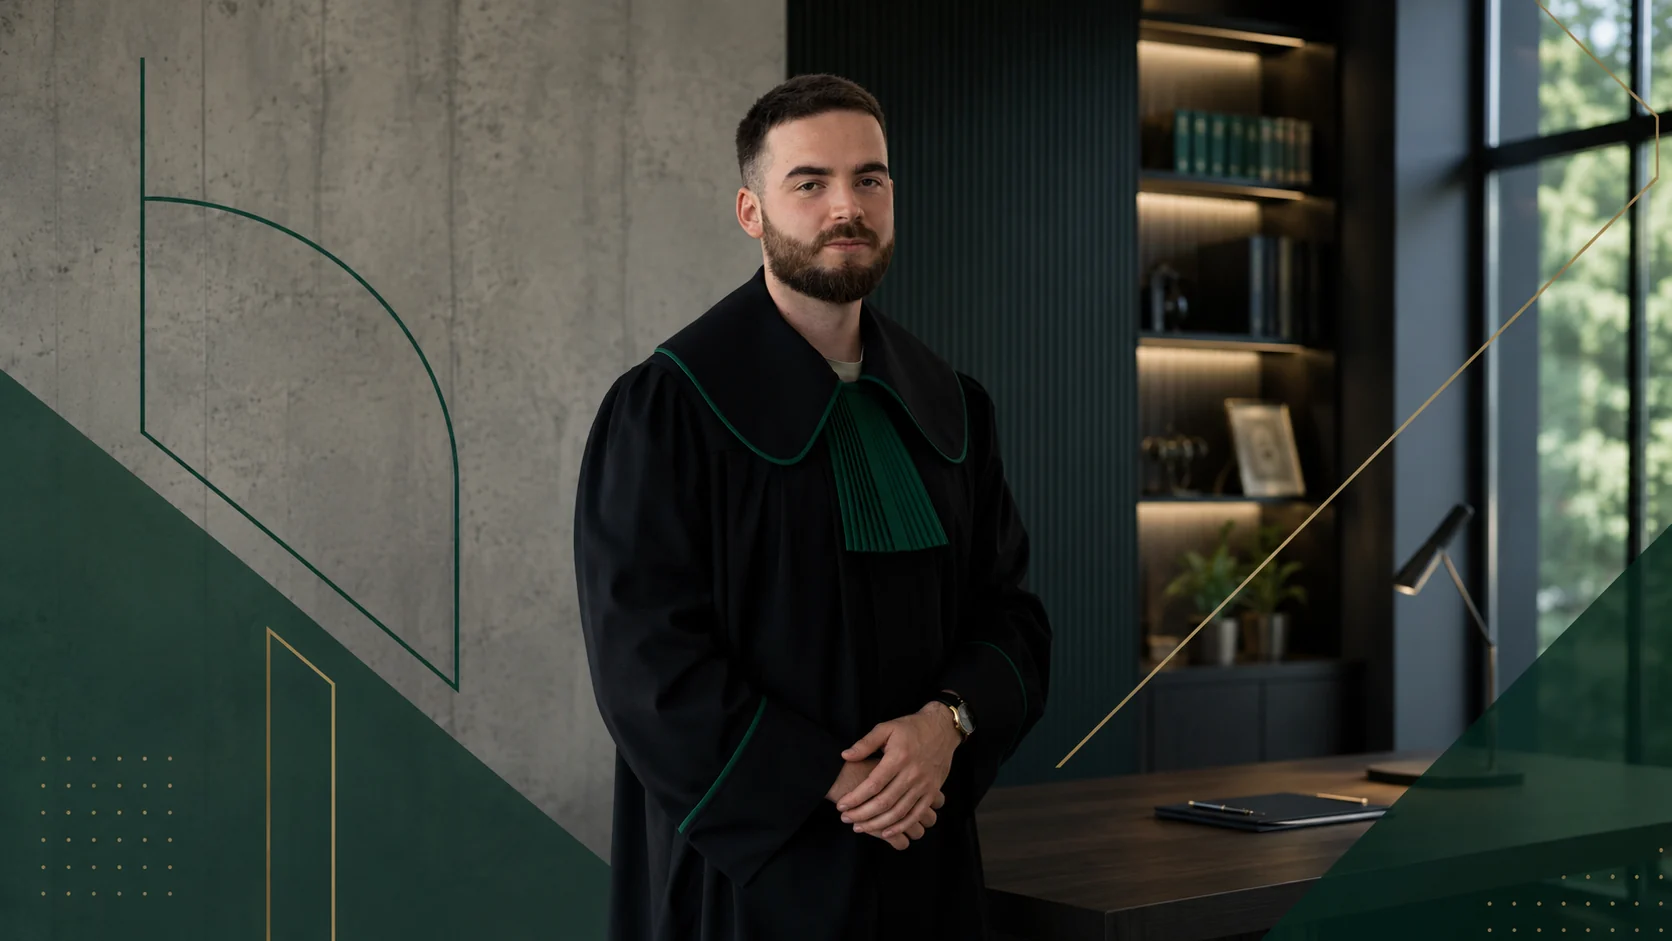
Toga, ślubowanie i tajemnica adwokacka to nie dekoracja. To trzy rzeczy, których nie ma żaden audytor IT. Możliwość profesjonalnego wystąpienia w Twoim imieniu, etyczna odpowiedzialność i poufność, której nie złamie regulator.
Transparentne wyceny
Każda usługa to przewidywalna opłata bez niespodzianek na fakturze. Ceny orientacyjne — finalną wycenę ustalamy po bezpłatnej konsultacji i poznaniu zakresu sprawy.
4–8 tygodni · stała opłata
3–6 miesięcy · projekt
umowa bezterminowa · miesięcznie
Ceny orientacyjne. Ostateczna wycena zależy od zakresu sprawy ustalonego podczas bezpłatnej konsultacji. Nie pobieramy opłaty za pierwszą rozmowę. Umów bezpłatną konsultację →
Dowody zaufania
Każda opinia pochodzi od rzeczywistego klienta i jest zweryfikowana przez kancelarię. Dane są anonimizowane dla bezpieczeństwa i z życzenia klienta.
„Pierwszy doradca, który zaczyna rozmowę od tego, co grozi placówce i mi osobiście, a nie od tego, jakie ma referencje i certyfikacje. Konkretnie zrealizowane działania incydentowe.”
„Kiedy gonił nas czas, adwokat był dostępny w ciągu 20 minut. To nie tylko obietnica z oferty, a fakt sprawdzony w praktyce.”
W trakcie audytu liczą się komunikacja i dowody. Oba elementy pozwalają na sprawne przejście przez cały proces audytu.
„Doradztwo, które dotarło zarówno do kierownictwa, jak i do naszego działu IT. Problem wdrożenia rozwiązany bez przerzucania odpowiedzialności.”
Wspólny język prawa i IT usuwa luki odpowiedzialności między zespołami i pozwala szybciej domknąć procedowane SZBI.
„Pakiet odpowiedzi TPRM był bardziej szczegółowy niż wymagania naszego klienta. Audyt zewnętrzny przeszliśmy bez jednej poprawki.”
Pierwszy krok
Opisz temat. Zgłoszenie trafi bezpośrednio do adwokata i audytora, który wstępnie przeanalizuje Twój problem oraz potrzeby przed 30-minutową rozmową.
W tej sytuacji kluczowe było przełożenie ryzyka regulacyjnego na konkretne decyzje, które zarząd musiał podjąć od razu.