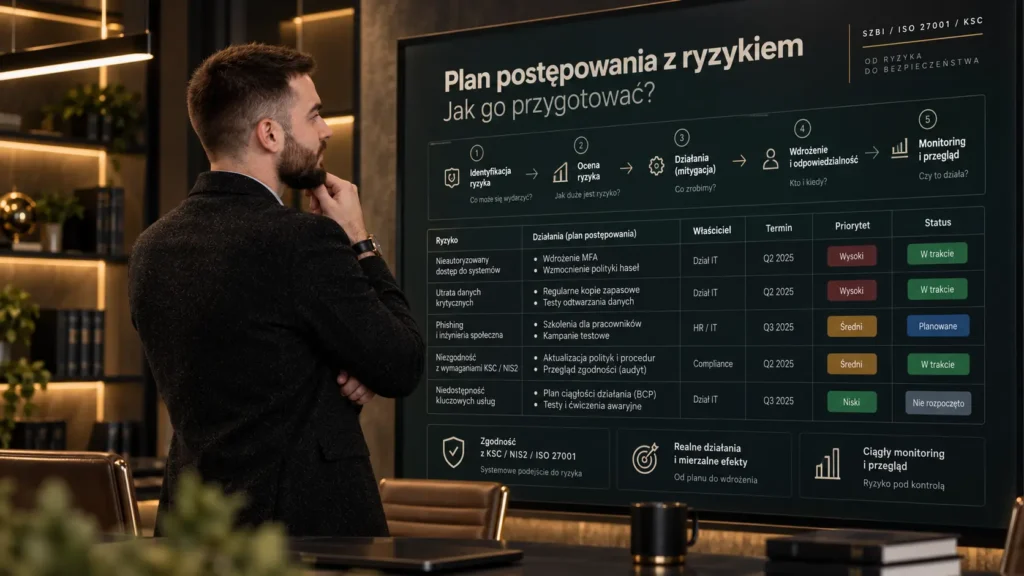
Plan postępowania z ryzykiem – działania, właściciele, terminy i ryzyko rezydualne
Plan postępowania z ryzykiem przekłada wyniki analizy ryzyka na konkretne działania, osoby odpowiedzialne, terminy, zasoby oraz decyzje dotyczące ryzyka rezydualnego.
Kategoria publikacji
Wybrane publikacje z notatnika regulacyjnego kancelarii.
Plan postępowania z ryzykiem przekłada wyniki analizy ryzyka na konkretne działania, osoby odpowiedzialne, terminy, zasoby oraz decyzje dotyczące ryzyka rezydualnego.
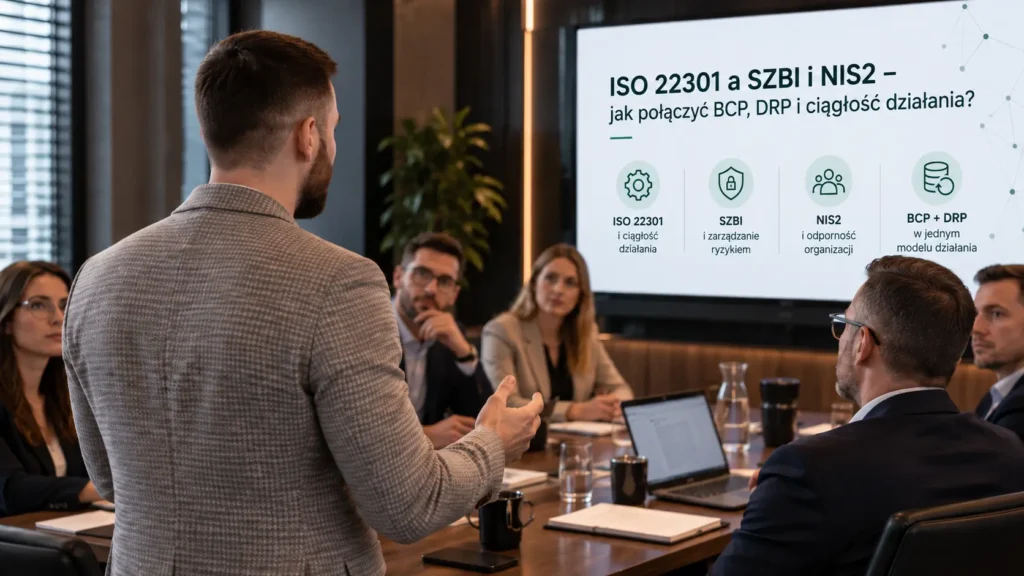
ISO 22301 a NIS2 opisują dwa różne, ale uzupełniające się poziomy odporności organizacji. NIS2 i ustawa o krajowym systemie cyberbezpieczeństwa wymagają ciągłości działania, zarządzania kopiami…
Pełnomocnik ds. cyberbezpieczeństwa – wymagania wobec tej funkcji nie wynikają z jednego przepisu ani obowiązkowego certyfikatu.
Administrator S46 zarządza dostępem użytkowników do przestrzeni podmiotu, przypisuje role i grupy oraz konfiguruje powiadomienia.
Przestrzeń podmiotu w S46 jest cyfrowym obszarem organizacji w S46 Cyber Hub, tworzonym po prawidłowym wpisie do Wykazu KSC.
vCISO czy Pełnomocnik ds. cyberbezpieczeństwa – wybór pomiędzy tymi funkcjami zależy nie od nazwy stanowiska, lecz od ryzyka, kompetencji potrzebnych organizacji i zadań, które mają…
Organy właściwe do spraw cyberbezpieczeństwa odpowiadają za nadzór nad podmiotami kluczowymi i ważnymi w poszczególnych sektorach gospodarki.
Pełnomocnik ds. cyberbezpieczeństwa a nadzór nad SZBI to model, w którym jedna kompetentna osoba koordynuje ryzyko, dokumentację, audyty, incydenty i raportowanie, zapewniając zarządowi aktualny obraz…
Terminy CRA dla zarządu nie sprowadzają się do jednej daty 11 grudnia 2027 r. Już od 11 września 2026 r. producent objęty aktem o cyberodporności…
Akt o cyberodporności (CRA) - kogo dotyczy? Rozporządzenie obejmuje nie tylko producentów routerów, urządzeń IoT czy sprzętu zabezpieczającego. Obowiązki mogą dotyczyć również software house'ów rozwijających…