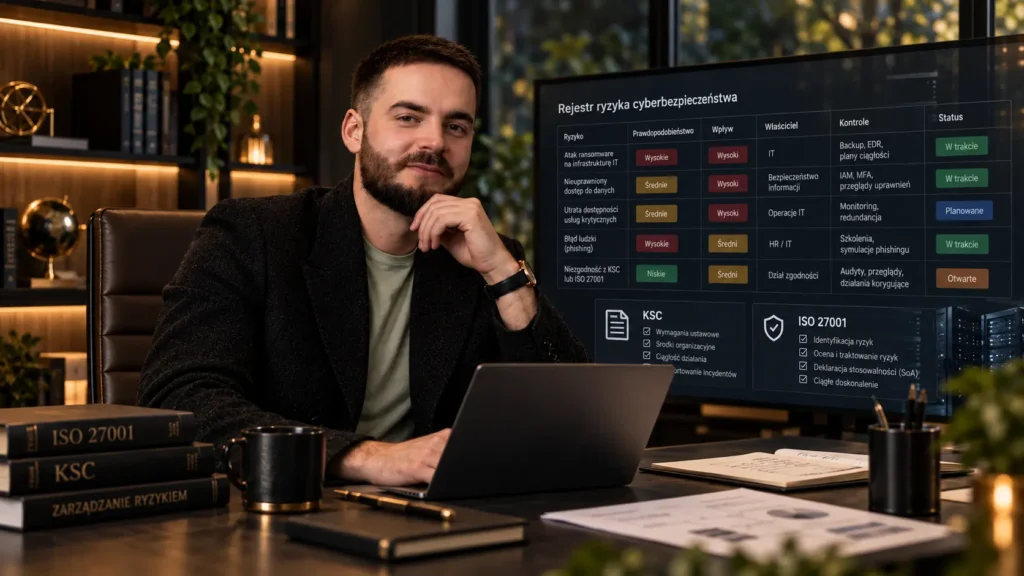
Rejestr ryzyka cyberbezpieczeństwa – jak go przygotować zgodnie z KSC, NIS2 i ISO 27001?
Rejestr ryzyka cyberbezpieczeństwa porządkuje wiedzę o zagrożeniach, podatnościach, możliwych skutkach i decyzjach dotyczących zabezpieczeń.
Kategoria publikacji
Wybrane publikacje z notatnika regulacyjnego kancelarii.
Rejestr ryzyka cyberbezpieczeństwa porządkuje wiedzę o zagrożeniach, podatnościach, możliwych skutkach i decyzjach dotyczących zabezpieczeń.
ISO 22301 a NIS2 opisują dwa różne, ale uzupełniające się poziomy odporności organizacji. NIS2 i ustawa o krajowym systemie cyberbezpieczeństwa wymagają ciągłości działania, zarządzania kopiami…
Szkolenie zarządu KSC/NIS2 jest corocznym i udokumentowanym obowiązkiem kierownika podmiotu kluczowego lub ważnego oraz osoby, której powierzono jego obowiązki w zakresie cyberbezpieczeństwa.
Termin wpisu do Wykazu KSC upłynął 3 października 2026 r. dla podmiotów, które już w dniu wejścia w życie nowelizacji spełniały przesłanki uznania za podmiot…
Adresy IP we wniosku do Wykazu KSC należą do najbardziej technicznych danych wymaganych podczas rejestracji w Systemie S46.
Przestrzeń podmiotu w S46 jest cyfrowym obszarem organizacji w S46 Cyber Hub, tworzonym po prawidłowym wpisie do Wykazu KSC.
Kontrola KSC/NIS2 może objąć znacznie więcej niż sprawdzenie, czy firma posiada politykę bezpieczeństwa.
Aktualizacja danych w Wykazie KSC jest odrębną czynnością od pierwotnej rejestracji podmiotu. Jeżeli zmieni się informacja objęta wpisem, podmiot kluczowy lub ważny powinien złożyć podpisany…
vCISO czy Pełnomocnik ds. cyberbezpieczeństwa – wybór pomiędzy tymi funkcjami zależy nie od nazwy stanowiska, lecz od ryzyka, kompetencji potrzebnych organizacji i zadań, które mają…
Pełnomocnik ds. cyberbezpieczeństwa jako osoba kontaktowa CSIRT może przejąć formalnoprawną część komunikacji prowadzonej w krajowym systemie cyberbezpieczeństwa.